Clareza sobreo risco.
Um console defensivo para organizar ativos, varreduras e vulnerabilidades em ambientes autorizados.
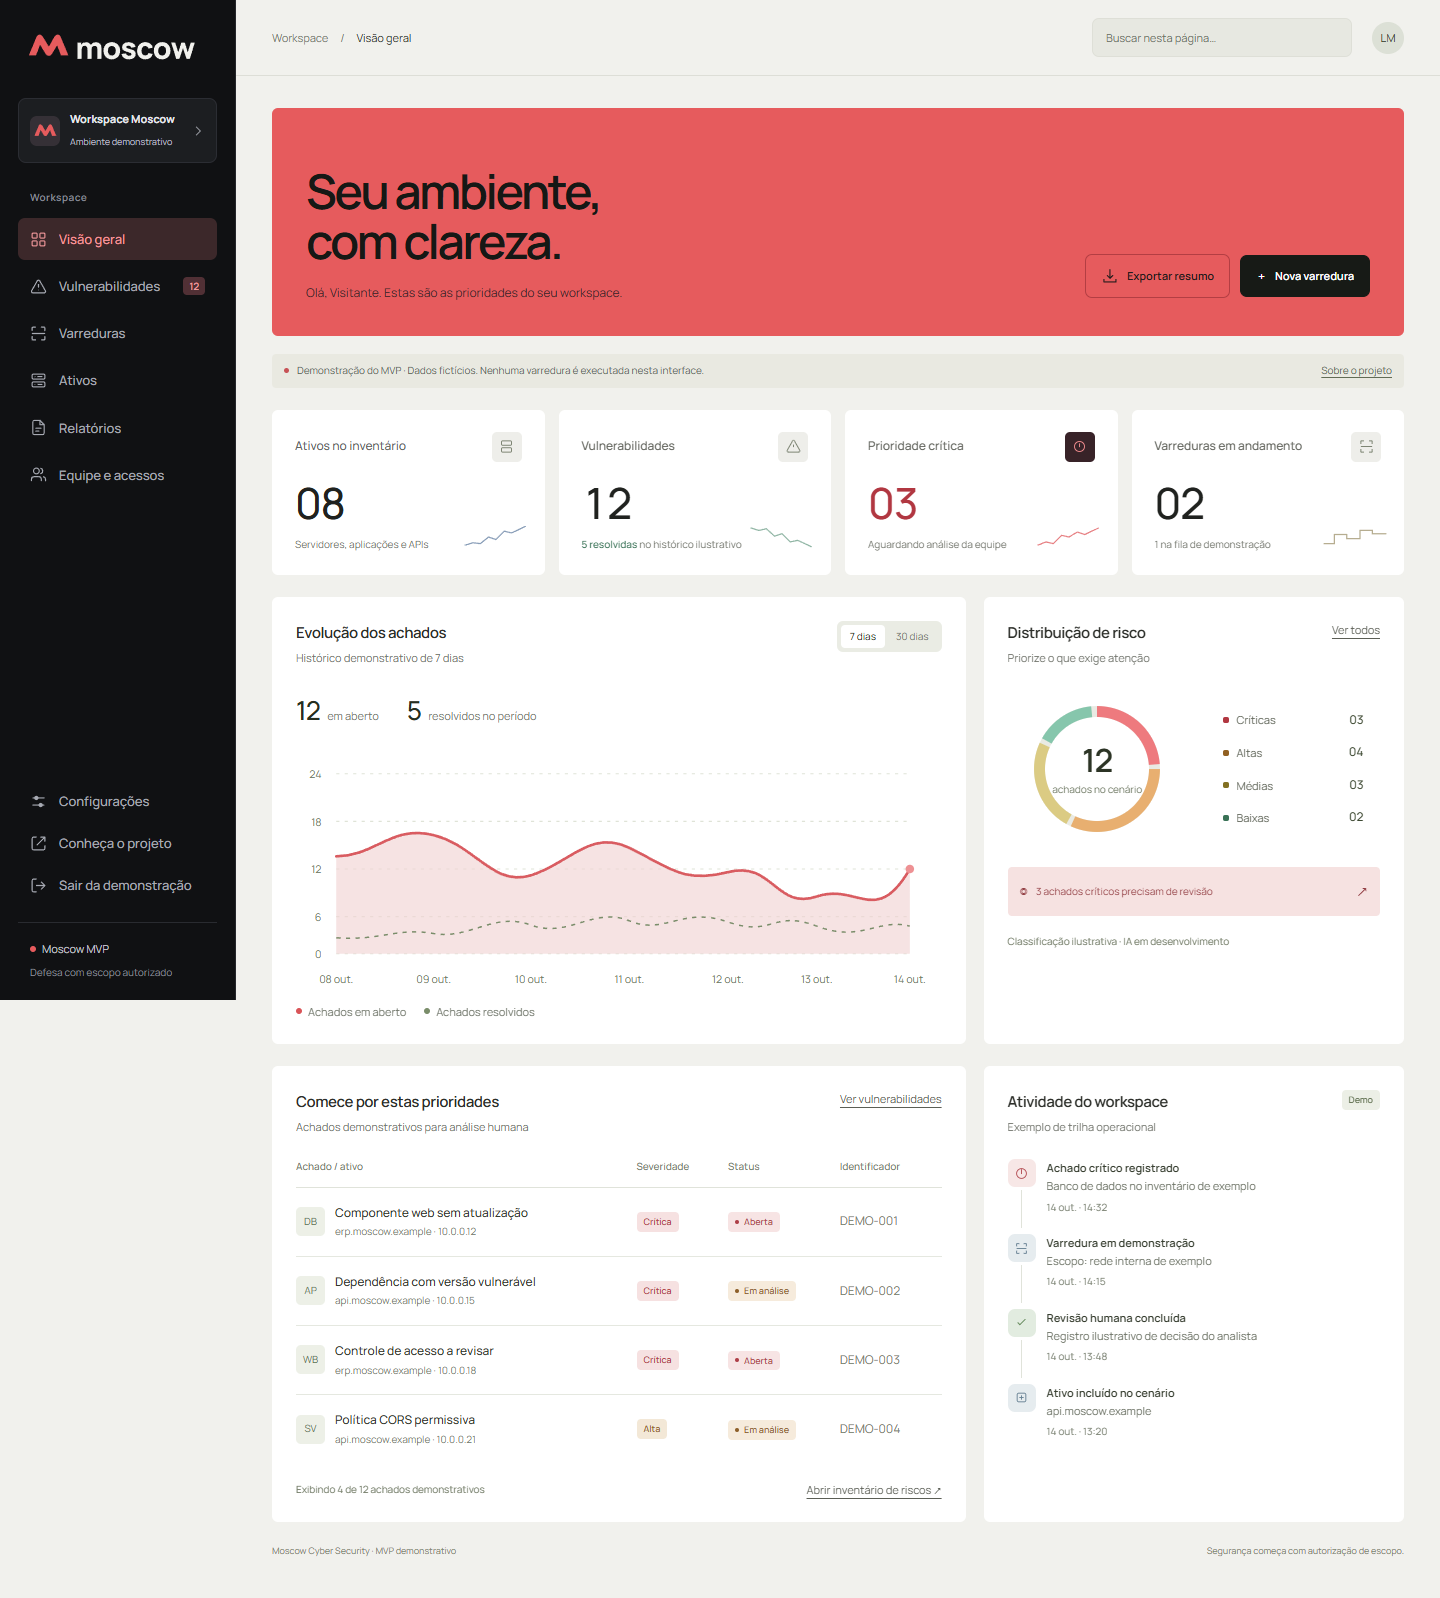
Explorar o consoleMVP em desenvolvimento. Console com dados demonstrativos.
Um ponto de partida para agir.
Enxergue o
que importa.
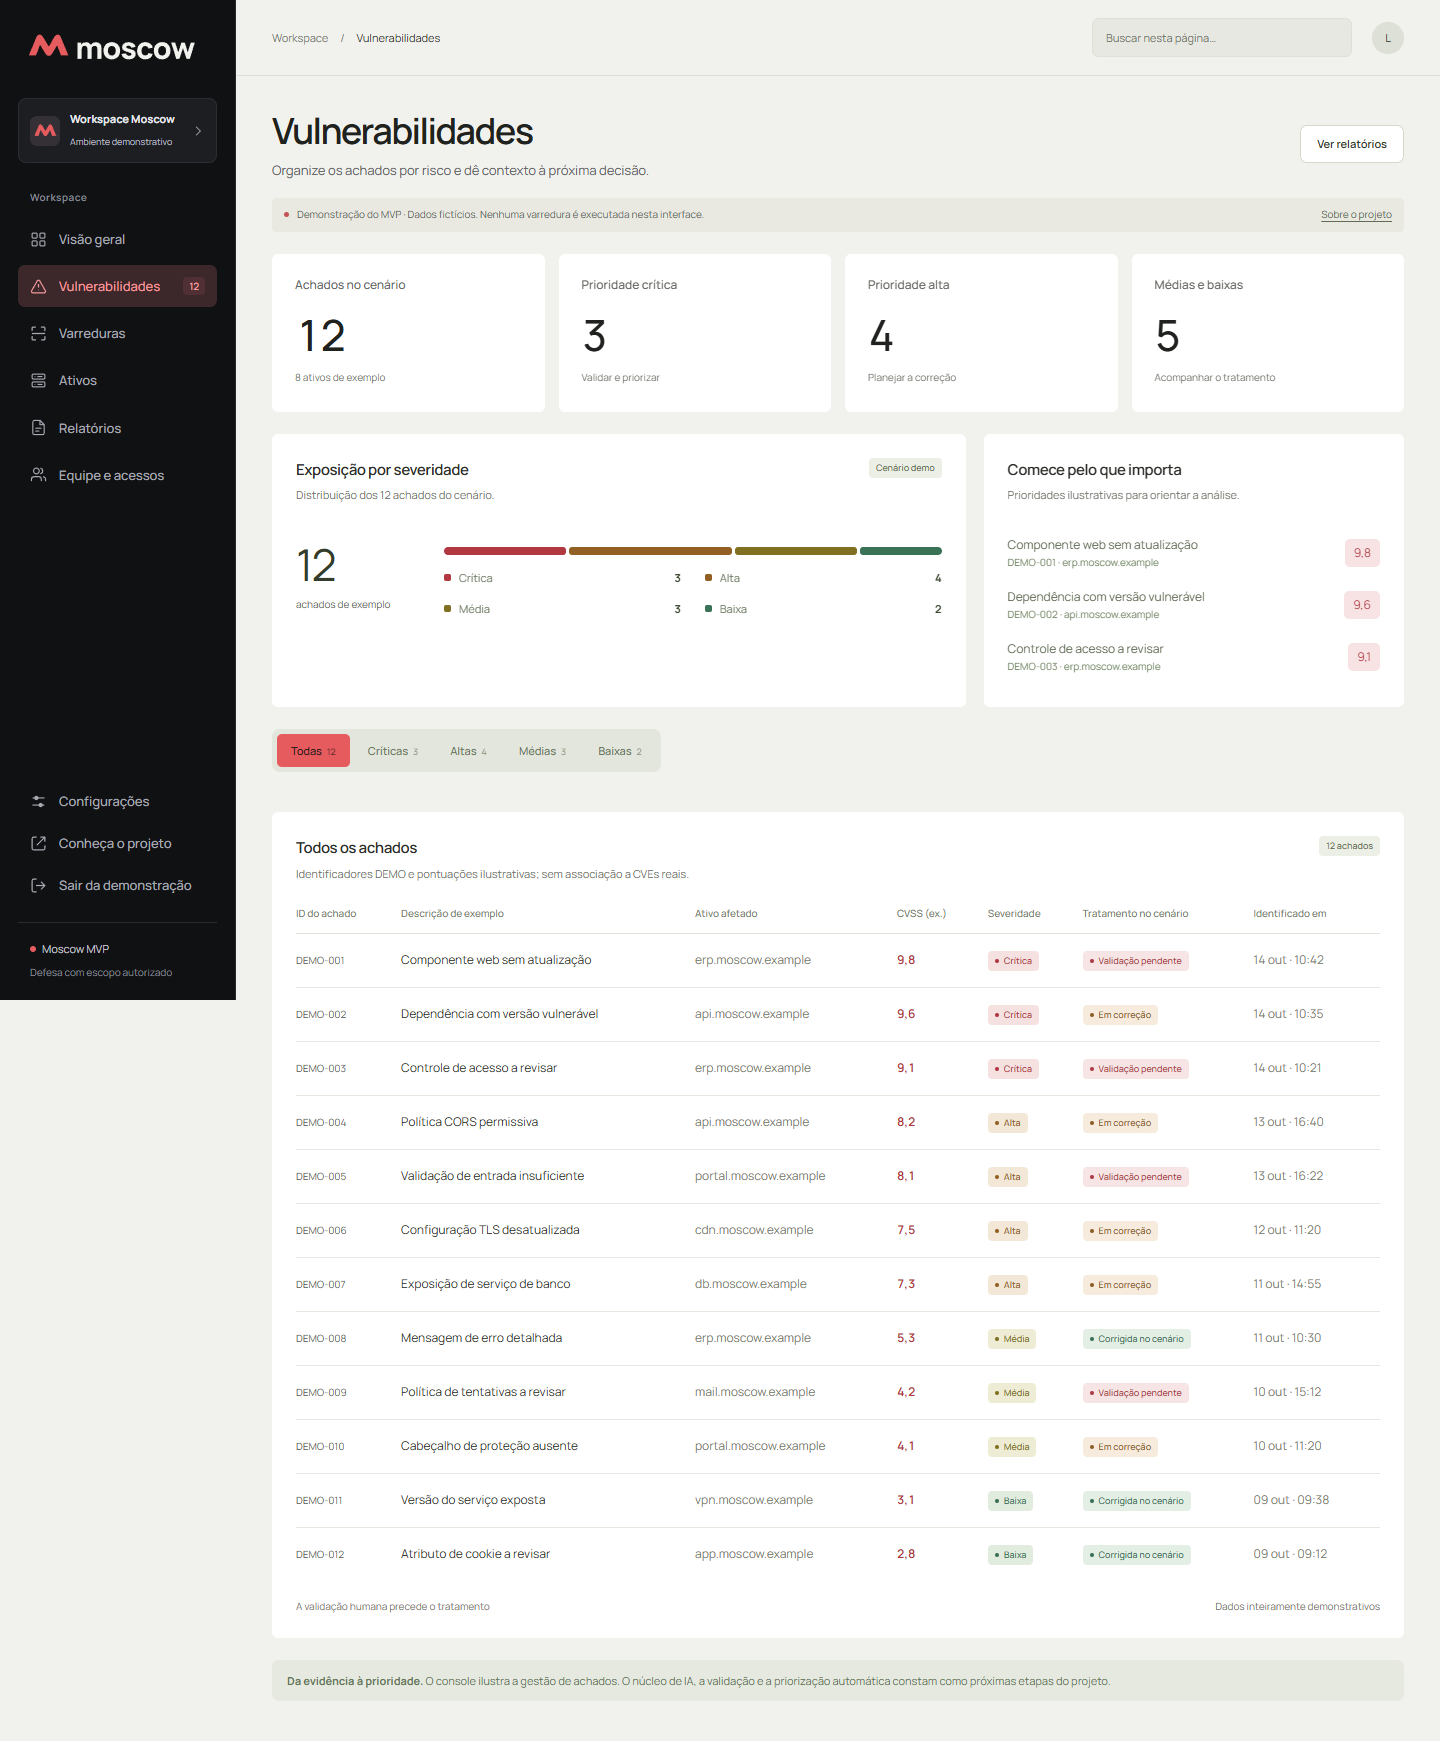
Ativos e achados precisam de contexto. Explore uma amostra do filtro de severidade presente no console.
Achados críticos
Amostra fictícia- DEMO-001Componente web sem atualizaçãoerp.moscow.example9,8CVSS demo
- DEMO-002Dependência com versão vulnerávelapi.moscow.example9,6CVSS demo
Exemplos de interface. A severidade e os dados desta amostra não representam uma análise real.
O escopo
vem primeiro.
A arquitetura do Moscow começa pela autorização: quem pode acessar, quais ativos estão no contrato e como cada ação é registrada.
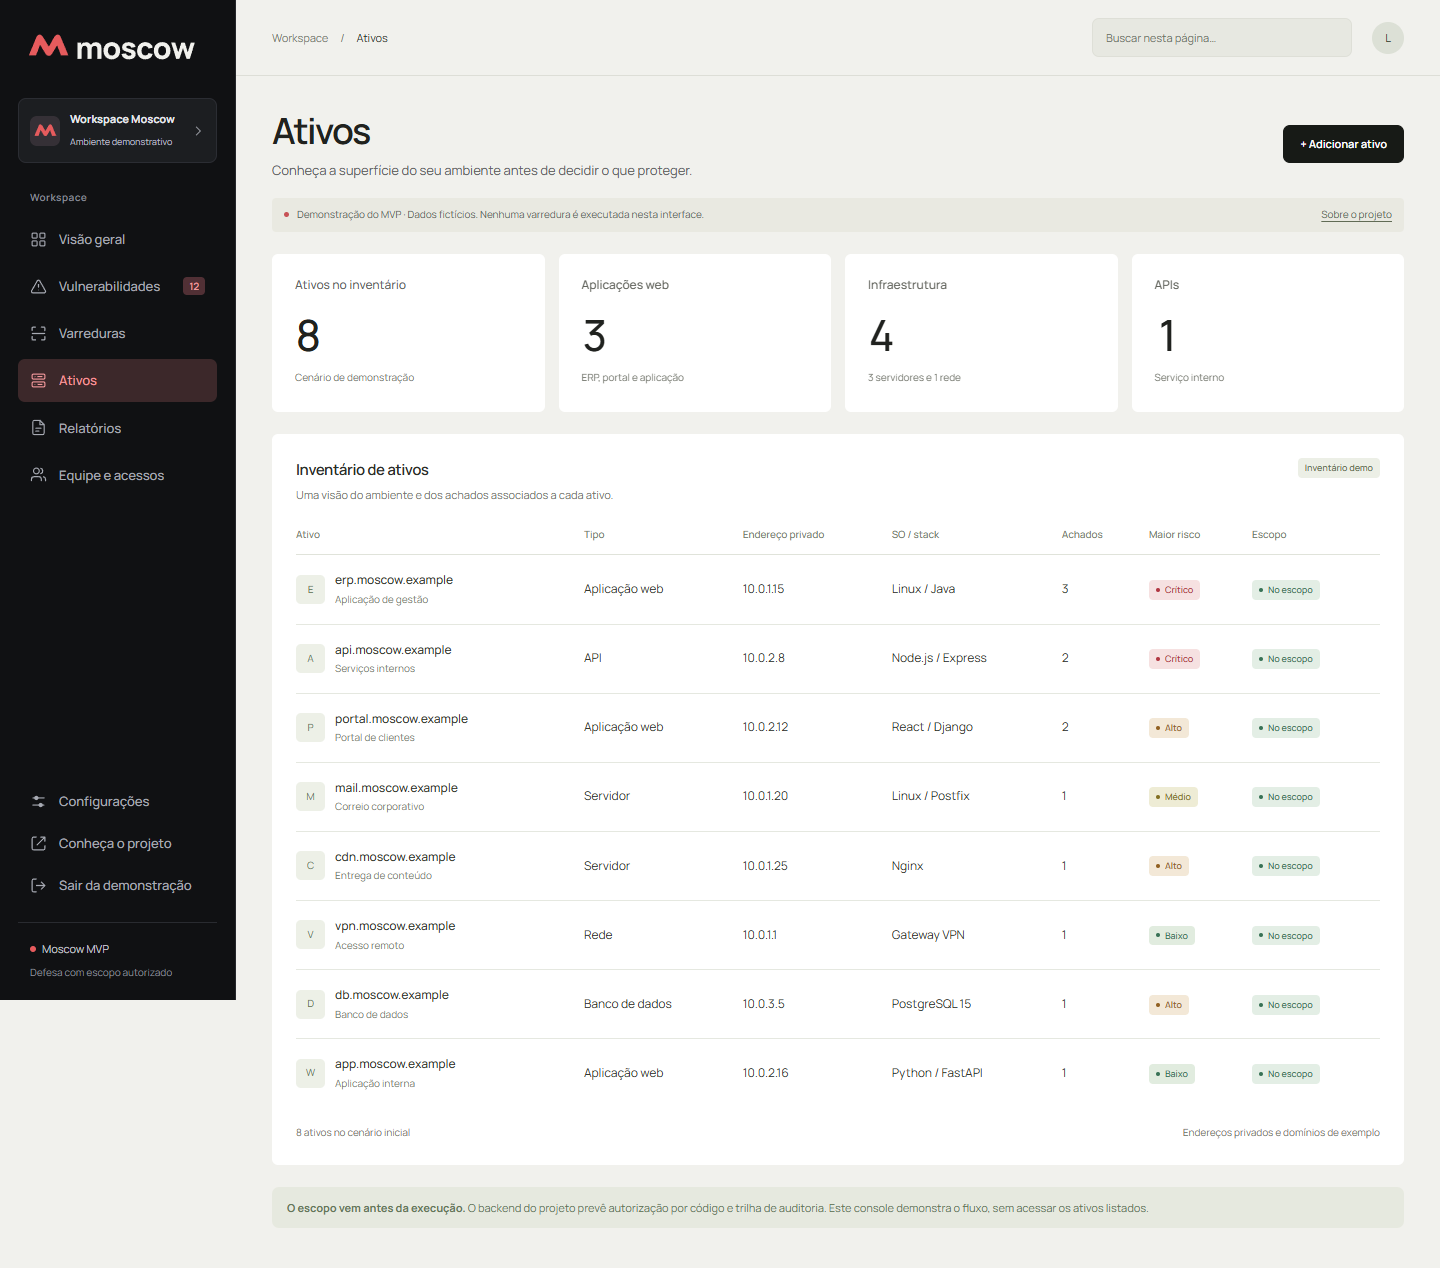
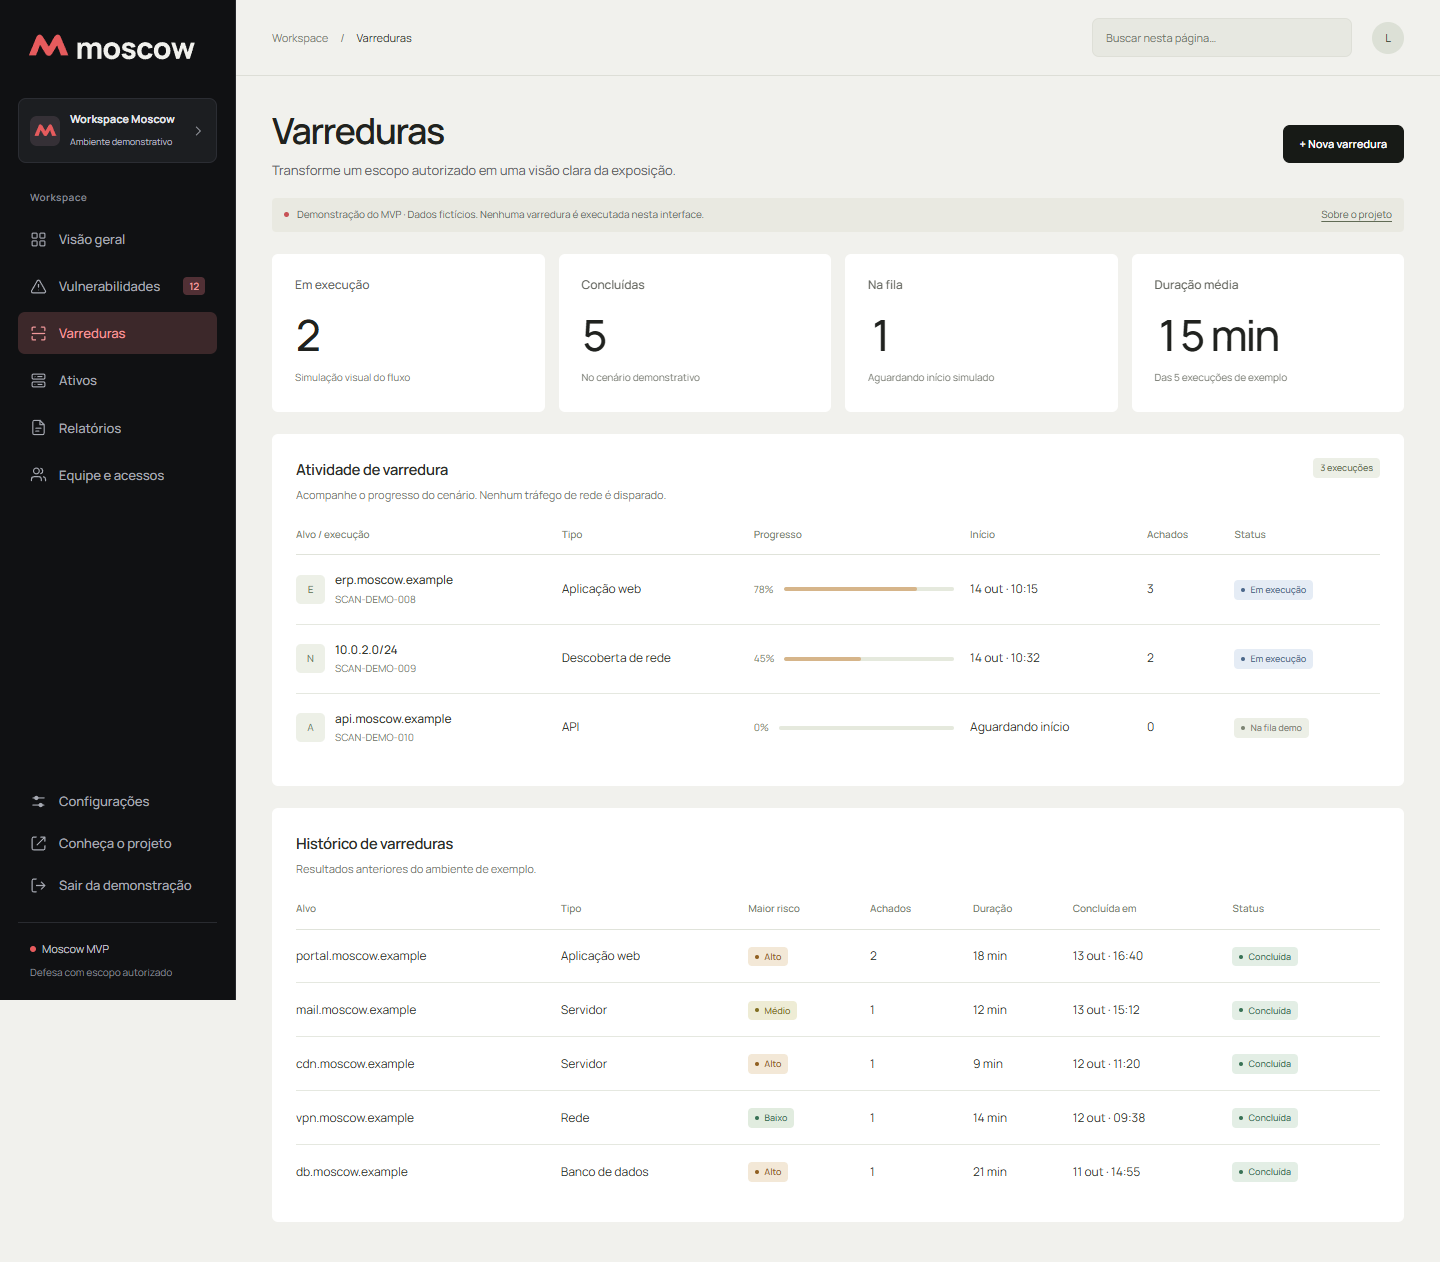
Verificações não destrutivas por padrão. Ações intrusivas dependem de autorização explícita e aprovação humana.
O projeto,
com clareza.
O que existe
Autorização, auditoria, descoberta e coleta. A experiência ganha um console.
O frontend demonstra o produto com dados fictícios e ainda precisa ser integrado à API.
O próximo avanço
Integrar o console à API e validar pilotos, antes de avançar com a IA.
IA preditiva, validação assistida e relatórios fazem parte do roadmap. O núcleo de IA terá avaliação de falsos positivos.
Estamos construindo a próxima etapa.
Empresas piloto e parceiros fazem parte dessa conversa.